MicrosoftTouch
MicrosoftTouch
  • Site
  • User
  • Site
  • Search
  • User
Blogueurs
Blogueurs
Jean-Sébastien DUCHENE Blog's
  • Blogs
  • Mentions
  • Sub-Groups
  • Tags
  • More
  • Cancel
  • New
Blogueurs requires membership for participation - click to join
Jean-Sébastien DUCHENE Blog's
Actualité, Tips, Articles sur l'ensemble des Technologies Microsoft (Microsoft Intune, ConfigMgr, Microsoft Defender, Microsoft Purview, Microsoft Azure, Windows...)
Options
  • Home
  • About
  • Contact author
  • Subscribe by email
  • Posts RSS
  • Atom
  • More
  • Cancel

Related Tags
  • Application Virtualization
  • APP-V
  • Azure
  • Azure AD
  • Certification
  • cloud
  • configmgr
  • Data Protection Manager
  • déploiement
  • DPM
  • EMS
  • Enterprise Mobility + Security
  • Exchange
  • Messagerie
  • Microsoft Azure
  • Microsoft Defender
  • Microsoft Intune
  • Office
  • Operations Manager
  • OpsMgr
  • orchestrator
  • SCCM
  • SCO
  • SCOM
  • SCSM
  • SCVMM
  • Sécurité
  • SQL Server
  • System Center
  • System Center Configuration Manager
  • System Center Orchestrator
  • System Center Service Manager
  • System Center Virtual Machine Manager
  • Windows 10
  • Windows 7
  • Windows 8
  • Windows Server 2008 R2
  • Windows Server 2012
  • Windows Server 2012 R2
  • Windows Server 2016
Blog - Monthly Archive List
  • September 2026 (17)
  • August 2026 (26)
  • July 2026 (16)
  • June 2026 (21)
  • May 2026 (2)
  • April 2026 (2)
  • March 2026 (29)
  • February 2026 (11)
  • January 2026 (19)
  • December 2025 (13)
  • November 2025 (1)
  • October 2025 (3)
  • September 2025 (27)
  • August 2025 (15)
  • July 2025 (27)
  • June 2025 (21)
  • May 2025 (1)
  • April 2025 (5)
  • March 2025 (8)
  • February 2025 (11)
  • January 2025 (11)
  • December 2024 (11)
  • November 2024 (3)
  • October 2024 (10)
  • September 2024 (37)
  • August 2024 (1)
  • July 2024 (20)
  • June 2024 (18)
  • May 2024 (17)
  • April 2024 (43)
  • March 2024 (30)
  • February 2024 (51)
  • January 2024 (59)
  • December 2023 (29)
  • November 2023 (3)
  • September 2023 (3)
  • August 2023 (17)
  • July 2023 (10)
  • June 2023 (9)
  • May 2023 (5)
  • April 2023 (13)
  • January 2023 (13)
  • December 2022 (11)
  • November 2022 (8)
  • October 2022 (17)
  • September 2022 (25)
  • August 2022 (37)
  • July 2022 (9)
  • June 2022 (3)
  • May 2022 (11)
  • April 2022 (29)
  • March 2022 (37)
  • February 2022 (18)
  • January 2022 (9)
  • December 2021 (6)
  • November 2021 (34)
  • October 2021 (2)
  • September 2021 (27)
  • August 2021 (35)
  • July 2021 (18)
  • June 2021 (23)
  • May 2021 (8)
  • April 2021 (11)
  • March 2021 (14)
  • February 2021 (1)
  • January 2021 (29)
  • December 2020 (76)
  • November 2020 (30)
  • October 2020 (5)
  • September 2020 (26)
  • August 2020 (5)
  • July 2020 (9)
  • June 2020 (19)
  • May 2020 (60)
  • April 2020 (57)
  • March 2020 (22)
  • December 2019 (33)
  • November 2019 (51)
  • October 2019 (75)
  • September 2019 (64)
  • August 2019 (57)
  • July 2019 (44)
  • June 2019 (51)
  • May 2019 (19)
  • April 2019 (17)
  • March 2019 (25)
  • February 2019 (46)
  • January 2019 (50)
  • December 2018 (20)
  • November 2018 (48)
  • October 2018 (11)
  • September 2018 (43)
  • August 2018 (57)
  • July 2018 (26)
  • June 2018 (26)
  • May 2018 (21)
  • April 2018 (26)
  • March 2018 (26)
  • February 2018 (41)
  • January 2018 (56)
  • December 2017 (55)
  • November 2017 (47)
  • October 2017 (61)
  • September 2017 (59)
  • August 2017 (39)
  • July 2017 (51)
  • June 2017 (62)
  • May 2017 (65)
  • April 2017 (62)
  • March 2017 (63)
  • February 2017 (64)
  • January 2017 (64)
  • December 2016 (63)
  • November 2016 (56)
  • October 2016 (69)
  • September 2016 (76)
  • August 2016 (44)
  • July 2016 (20)
  • June 2016 (31)
  • May 2016 (51)
  • April 2016 (56)
  • March 2016 (65)
  • February 2016 (57)
  • January 2016 (51)
  • December 2015 (65)
  • November 2015 (61)
  • October 2015 (65)
  • September 2015 (73)
  • August 2015 (73)
  • July 2015 (82)
  • June 2015 (47)
  • May 2015 (88)
  • April 2015 (70)
  • March 2015 (78)
  • February 2015 (60)
  • January 2015 (53)
  • December 2014 (50)
  • November 2014 (66)
  • October 2014 (61)
  • September 2014 (60)
  • August 2014 (54)
  • July 2014 (59)
  • June 2014 (68)
  • May 2014 (25)
  • April 2014 (71)
  • March 2014 (62)
  • February 2014 (56)
  • January 2014 (62)
  • December 2013 (94)
  • November 2013 (77)
  • October 2013 (84)
  • September 2013 (63)
  • August 2013 (69)
  • July 2013 (77)
  • June 2013 (65)
  • May 2013 (26)
  • April 2013 (80)
  • March 2013 (47)
  • February 2013 (68)
  • January 2013 (88)
  • December 2012 (48)
  • November 2012 (63)
  • October 2012 (73)
  • September 2012 (80)
  • August 2012 (44)
  • July 2012 (62)
  • June 2012 (88)
  • May 2012 (46)
  • April 2012 (91)
  • March 2012 (57)
  • February 2012 (40)
  • January 2012 (37)
  • December 2011 (30)
  • November 2011 (37)
  • October 2011 (51)
  • September 2011 (48)
  • August 2011 (33)
  • July 2011 (39)
  • June 2011 (67)
  • May 2011 (73)
  • April 2011 (62)
  • March 2011 (54)
  • February 2011 (46)
  • January 2011 (59)
  • December 2010 (38)
  • November 2010 (57)
  • October 2010 (18)
  • September 2010 (53)
  • August 2010 (52)
  • July 2010 (48)
  • June 2010 (66)
  • May 2010 (57)
  • April 2010 (50)
  • March 2010 (61)
  • February 2010 (50)
  • January 2010 (37)
  • December 2009 (16)
  • November 2009 (35)
  • October 2009 (38)
  • September 2009 (31)
  • August 2009 (45)
  • July 2009 (40)
  • June 2009 (22)
  • May 2009 (2)
Home » Blogueurs » Jean-Sébastien DUCHENE Blog's
  • Tags
  • About
  • Contact author
  • Subscribe by email
  • More
  • Cancel
  • [Azure] Sauvegarder Windows 10 avec Azure Backup

    Jean-Sébastien DUCHÊNE
    Jean-Sébastien DUCHÊNE

    Microsoft vient d’annoncer qu’il devient maintenant possible de sauvegarder Windows 10 par Microsoft Azure Backup. Cette méthode requiert un abonnement Microsoft Azure et vous permet de sauvegarder de manière sécurisée. L’outil vous permet de choisir les données que vous souhaitez sauvegarder pour un prix démarrant à 4.22€/mois. Parmi les fonctionnalités, on retrouve :

    • Sauvegarde granulaire de fichiers et dossiers directement depuis la machine vers Azure
    • Planification de la sauvegarde personnalisable
    • Utilisation efficiente de la bande passante en ne transférant que les changements de données.
    • Chiffrement des données avant qu’elles quittent la machine
    • Les sauvegardes sont gardées jusqu’à 99 ans
    • Restauration de fichiers et dossiers à la demande
    • Restauration de sauvegarde sur n’importe quelle machine

    Plus d’informations sur : http://azure.microsoft.com/fr-fr/blog/announcing-backup-of-windows-10-machines-using-azure-backup/
    Voir une procédure de mise en œuvre pas à pas

    Accéder au prix du service

    • 9/9/2015
  • Internet Information Services (IIS) 10.0 Express est disponible

    Jean-Sébastien DUCHÊNE
    Jean-Sébastien DUCHÊNE

    Microsoft a mis à disposition le package Internet Information Services (IIS) 10.0 en édition Express à destination des développeurs. Cette version est gratuite et permet de tester les sites web développés avec les nouvelles fonctionnalités du serveur Web. Elle peut s’installer sur Windows 7 Service Pack 1, Windows 8.1, Windows 8, Windows Server 2008 R2, Windows Server 2012, Windows Server 2012 R2, Windows 10, Windows Server 2016.

    Télécharger Internet Information Services (IIS) 10.0 Express

    • 9/9/2015
  • [Cloud] Microsoft rachète Adallom

    Jean-Sébastien DUCHÊNE
    Jean-Sébastien DUCHÊNE

    Microsoft vient d’annoncer le rachat d’Adallom ; une société qui propose des solutions Security-as-a-Service pour donner aux entreprises de la visibilité et le contrôle sur les accès aux applications et aux données. Adallom offre aujourd’hui des capacités avec Office 365, Salesforce, Box, Dropbox, ServiceNow, et Ariba. Adallom sera proposé au travers d’Office 365 et de l’Enterprise Mobility Suite (EMS).

    Source : http://blogs.microsoft.com/blog/2015/09/08/microsoft-acquires-adallom-to-advance-identity-and-security-in-the-cloud/

    • 9/9/2015
  • [SCOM 2007/2012] Mise à jour (6.0.7295.0) du Management Pack pour DHCP 2012

    Jean-Sébastien DUCHÊNE
    Jean-Sébastien DUCHÊNE

    Microsoft vient de mettre à jour le pack d’administration ou Management Pack (MP) SCOM pour DHCP de Windows Server 2012 en version 6.0.7295.0. Pour rappel, System Center Operations Manager (SCOM) fait partie de la gamme System Center, il propose une supervision souple et évolutive de l’exploitation au niveau de toute l’entreprise, réduisant la complexité liée à l’administration d’un environnement informatique, et diminuant ainsi le coût d’exploitation. Ce logiciel permet une gestion complète des événements, des contrôles proactifs et des alertes, et assure une gestion des services de bout en bout. Il établit des analyses de tendance et des rapports, et contient une base de connaissances sur les applications et le système.

    Voici les changements introduits :

    • Les propriétés de la vue des relations du Failover Server n’affichent pas toutes les adresses IP.

    Notez que ce pack d’administration fonctionne avec System Center Operations Manager 2007 R2 et 2012 Operations Manager. Lisez le guide associé au Management Pack pour mettre en œuvre la supervision et activer les règles nécessaires.

    Télécharger System Center Management Pack for Windows Server 2012 DHCP

    • 9/9/2015
  • [SCCM 2012] Utiliser la même carte réseau pour déployer plusieurs machines via PXE (Surface 3)

    Jean-Sébastien DUCHÊNE
    Jean-Sébastien DUCHÊNE

    Si vous avez fait des projets de déploiement de Surface Pro 3, vous avez surement fait face à ce problème. La Surface Pro 3 n’a pas de port Ethernet et Microsoft vend un adaptateur USB pour ce besoin. Ceci permet donc de déployer un système d’exploitation via PXE puisqu’il n’existe pas aujourd’hui de technologie permettant de le faire via WiFI.

    Les problèmes commencent lorsque vous déployez plusieurs machines avec le même adaptateur USB via System Center 2012 Configuration Manager. Dans ce cas la première machine s’enregistre en utilisant l’adresse MAC de l’adaptateur et ceci bloque le PXE des autres périphériques que vous souhaitez déployer. Il faut donc attendre que l’inventaire matériel et la découverte tourne pour que l’adaptateur Ethernet ne soit plus associé au périphérique. Ceci a forcé certaines entreprises à utiliser d'autres solutions telles que Microsoft Deployment Toolkit.

    L’équipe ConfigMgr vient de donner une solution visant à exclure l’adresse MAC des adaptateurs USB utilisés de la découverte de données. Cette opération doit être faite sur le serveur de site via la clé de registre :

    HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\SMS\Components \SMS_DISCOVERY_DATA_MANAGER\ExcludeMACAddress

    Vous devez ajouter les différentes adresses MAC (50:1A:C5:FE:AA:8C) à cette valeur.

    Vous devez ensuite importé les machines non plus en utilisant l’adresse MAC mais le SMBIOS GUID de la machine.

    Plus d’informations sur l’article : http://blogs.technet.com/b/system_center_configuration_manager_operating_system_deployment_support_blog/archive/2015/08/27/re_2d00_use-the-same-nic-for-multiple-pxe-initiated-deployments.aspx

    • 8/9/2015
  • Windows Server 2016 : Que sont les conteneurs ?

    Jean-Sébastien DUCHÊNE
    Jean-Sébastien DUCHÊNE

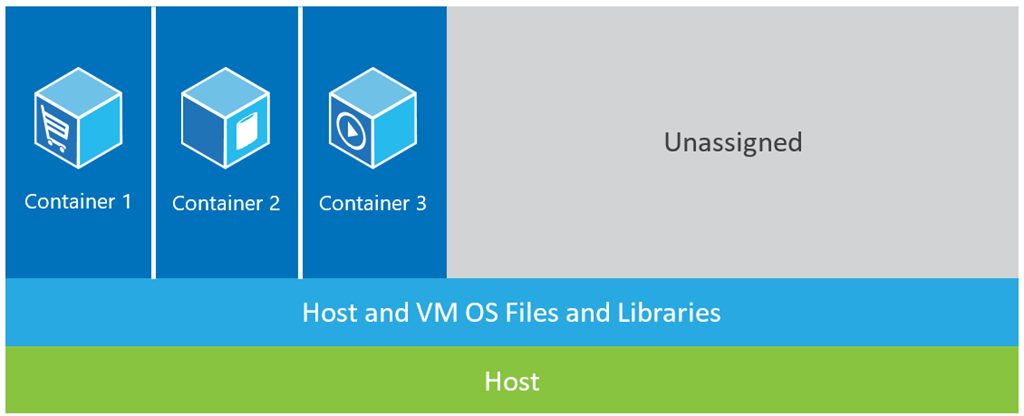
    La prochaine grosse innovation de Windows Server 2016 sont les conteneurs ! On n’arrête pas de parler de Docker (créé par des français) qui sont en train de révolutionner l’informatique, le Cloud et la façon de développer. Mark Russinovich (CTO Microsoft Azure) a publié un article décrivant les différents types de conteneurs proposés via Windows Server 2016. Les conteneurs sont une nouvelle forme de virtualisation. Ils sont à cheval entre la virtualisation de système d’exploitation et d’applications. Le but est de créer une perception d’isolation complète entre l’application et le système d’exploitation. Pour ce faire, la technologie utilise l’isolation de namespaces. Ces derniers incluent toutes les ressources auxquelles une application peut interagir avec (fichiers, ports, listes de processus en cours d’exécution, etc.). Ainsi le conteneur ne peut accéder qu’aux ressources incluses dans son namespace virtualisé. Docker (créé par des français) a permis d’améliorer le concept d’isolation de namespace en fournissant un ensemble d’outils, de packages et de mécanismes de déploiement.

    Sur Windows Server 2016, on retrouve deux types de conteneurs : Windows Server Containers et Hyper-V Containers. Les conteneurs Windows requiert des APIs Windows du kernel de l’hôte Windows. Ces derniers ne peuvent donc pas être lancés sur des hôtes Linux. Il en va de même pour les conteneurs Linux.

    Les conteneurs Windows Server partage le système d’exploitation avec l’hôte et chacun des conteneurs sur l’hôte. De ce fait, les APIs et données partagées peuvent permettre à une application de sortir de son isolation. La quantité de données et des API communes signifie qu'il peut y avoir des situations où une application sort de son conteneur ou refuse l’accès à un service pour l’hôte ou d’autres conteneurs, que ce soit par la conception ou à cause d'un défaut de mise en œuvre dans l'isolement de namespaces ou de gouvernance des ressources. Les conteneurs Windows Server sont d’usages lorsque l’application et le système d’exploitation sont dans la même limite de confiance. Ceci permet ainsi d’éviter d’éventuels problèmes de sécurité.

    Pour parer à ce problème, Microsoft propose aussi les conteneurs Hyper-V. Ces derniers donnent plus d’isolation puisque chaque conteneur a sa propre copie du kernel Windows. Ils se voient aussi assignés de la mémoire directement. Hyper-V est utilisé pour l’isolation du processeur, de la mémoire, et des IOs. Les conteneurs Hyper-V offrent un niveau d’isolation similaire aux machines virtuelles puisque l’hôte expose qu’une sous partie de l’interface au conteneur pour communiquer et partager des ressources avec l’hôte. De ce fait, les conteneurs Hyper-V ont un temps de démarrage plus long et une densité moins importante que les conteneurs Windows Server. Cependant, ils donnent une isolation permettant d’exécuter des applications non connues.

    Les deux types de conteneurs peuvent utiliser les mêmes packages déployés par Docker. Il n’y a donc pas de développement spécifique pour l’un des deux types de conteneurs.

    Microsoft a utilisé ce principe de conteneurs pour créer des microservices pour ces différents services dans le cloud tels qu’Office 365, Microsoft Intune etc. Il en va de soi que nous commençons juste à parler des conteneurs qui représentent le prochain niveau du cloud en entreprise.

    Plus d’informations sur l’article (en anglais) : Containers: Docker, Windows and Trends

    • 8/9/2015
  • Un rapport sur Windows Defender dans Windows 10

    Jean-Sébastien DUCHÊNE
    Jean-Sébastien DUCHÊNE

    Microsoft vient de publier un rapport listant toutes les nouveautés et innovations apportées à Windows Defender dans Windows 10 :
    • Une intégration plus étroite entre Windows Defender et Windows 10
    • Intégration avec les solutions de MDM notamment dans des scénarios BYOD
    • Windows Defender tourne comme un service protégé l’isolant des menaces
    • Windows 10 intègre un mécanisme de protection du registre et des fichiers
    • Amélioration de la détection des logiciels malveillants
    • Windows Defender communique avec UAC afin de déterminer si les changements effectués sur des fichiers/dossiers sont malicieux
    Télécharger Threat intelligence news: August 2015; Windows Defender in Windows 10
    • 7/9/2015
  • [MBAM] Des cmdlets d’import de données Active Directory et des scripts pour l’activation de Bitlocker via MBAM lors du déploiement

    Jean-Sébastien DUCHÊNE
    Jean-Sébastien DUCHÊNE

    Microsoft a publié plusieurs ressources pour la solution Microsoft Bitlocker Administration and Monitoring (MBAM) au travers de MDOP. Le but de MBAM est de simplifier le déploiement et le provisionnement, améliorer la conformité et le Reporting, et réduire les coûts de support de Bitlocker. On retrouve ainsi deux outils :

    • Microsoft BitLocker Administration and Monitoring - Active Directory Data Import Cmdlets offre des cmdlets permettant l’import de données Active Directory pour pré-peupler la base de données MBMA avec les volumes de restauration et informations TPM
    • Microsoft BitLocker Administration and Monitoring - Client Deployment Scripts offre des scripts permettant l’activation de Bitlocker via MBAM lors du déploiement de système d’exploitation. On retrouve notamment la cmdlet Invoke-MbamClientDeployment.ps1 afin de demander le compte de Domain pour créer un PIN ou un mot de passe après la première connexion de l’utilisateur.
    • 7/9/2015
  • La liste des raccourcis clavier de Windows 10

    Jean-Sébastien DUCHÊNE
    Jean-Sébastien DUCHÊNE

    Microsoft vient de publier un guide fournissant la liste des raccourcis clavier de Windows 10.
    Shortcut
    Description
    Windows key
    Open and close the Start menu.
    Windows +1, Windows +2, etc.
    Switch to the desktop and launch the nth application in the taskbar. For example, Windows +1 launches whichever application is first in the list, numbered from left to right.
    Windows +A
    Open the action center.
    Windows +B
    Highlight the notification area.
    Windows +C
    Launch Cortana into listening mode.[1] Users can begin to speak to Cortana immediately.
    Windows +D
    Switch between Show Desktop (hides/shows any applications and other windows) and the previous state.
    Windows +E
    Switch to the desktop and launch File Explorer with the Quick Access tab displayed.
    Windows +H
    Open the Share   charm.
    Windows +I
    Open the Settings   app.
    Windows +K
    Open the Connect pane to connect to wireless displays and audio devices.
    Windows +L
    Lock the device and go to the Lock screen.
    Windows +M
    Switch to the desktop and minimize all open windows.
    Windows +O
    Lock device orientation.
    Windows +P
    Open the Project pane to search and connect to external displays and projectors.
    Windows +R
    Display the Run dialog box.
    Windows +S
    Launch Cortana.[2] Users can begin to type a query immediately.
    Windows +T
    Cycle through the apps on the taskbar.
    Windows +U
    Launch the Ease of Access Center.
    Windows +V
    Cycle through notifications.
    Windows +X
    Open the advanced menu in the lower-left corner of the screen.
    Windows +Z
    Open the app-specific command bar.
    Windows +ENTER
    Launch Narrator.
    Windows +SPACEBAR
    Switch input language and keyboard layout.
    Windows +TAB
    Open Task view.
    Windows +,
    Peek at the desktop.
    Windows +Plus Sign
    Zoom in.
    Windows +Minus Sign
    Zoom out.
    Windows +ESCAPE
    Close Magnifier.
    Windows +LEFT ARROW
    Dock the active window to the left half of the monitor.
    Windows +RIGHT ARROW
    Dock the active window to the right half of the monitor.
    Windows +UP ARROW
    Maximize the active window vertically and horizontally.
    Windows +DOWN ARROW
    Restore or minimize the active window.
    Windows +SHIFT+UP ARROW
    Maximize the active window vertically, maintaining the current width.
    Windows +SHIFT+
    DOWN ARROW
    Restore or minimize the active window vertically, maintaining the current width.
    Windows +SHIFT+LEFT ARROW
    With multiple monitors, move the active window to the monitor on the left.
    Windows +SHIFT+RIGHT ARROW
    With multiple monitors, move the active window to the monitor on the right.
    Windows +HOME
    Minimize all nonactive windows; restore on second keystroke.
    Windows +PRNT SCRN
    Take a picture of the screen and place it in the Computer>Pictures>Screenshots folder.
    Windows +CTRL+LEFT/RIGHT arrow
    Switch to the next or previous virtual desktop.
    Windows +CTRL+D
    Create a new virtual desktop.
    Windows +CTRL+F4
    Close the current virtual desktop.
    Windows +?
    Launch the Windows Feedback App.
                                                                                                                                                                                                             
    Télécharger Shortcut keys for Windows 10
    • 6/9/2015
  • Windows Server 2016 ne permettra plus de passer du mode Core à l’interface graphique et vice versa

    Jean-Sébastien DUCHÊNE
    Jean-Sébastien DUCHÊNE

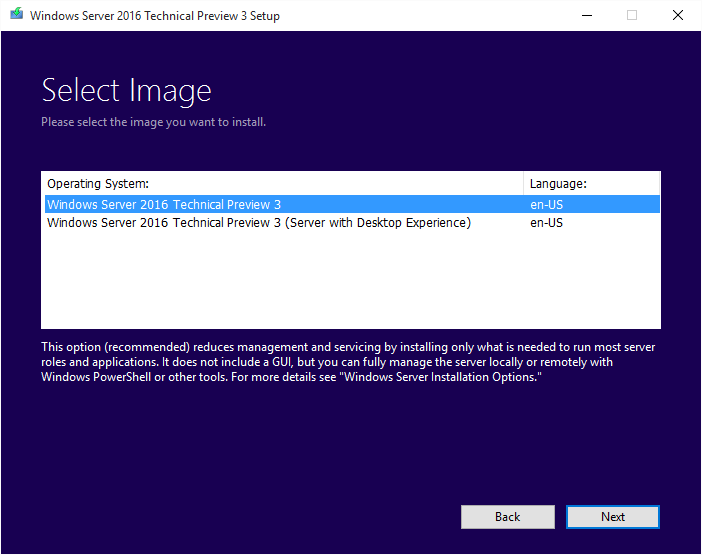
    Mauvaise nouvelle ! Microsoft a changé les conditions d’installation de Windows Server 2016 dans la Technical Preview 3. Il n’est plus possible de passer du mode « Core » à l’interface graphique après l’installation. C’est selon moi une sacrée régression notamment lorsqu’il s’agissait de faciliter le déploiement de Windows Server. On retrouve deux options :

    • Windows Server 2016 : L’équivalent du mode Core
    • Windows Server 2016 (Server with Desktop Experience) : Windows Server dans son intégralité

    Si ce choix ne vous satisfait pas, n’hésitez pas à faire remonter le problème sur UserVoice
    Source : http://blogs.technet.com/b/windowsserver/archive/2015/08/27/windows-server-2016-installation-option-changes.aspx

    • 6/9/2015
  • Vue d’ensemble d’Azure Site Recovery (ASR) et Hyper-V

    Jean-Sébastien DUCHÊNE
    Jean-Sébastien DUCHÊNE

    Stanislas Quastana (MSFT) a publié une série d’articles sur Azure Site Recovery dans un mode de fonctionnement avec Hyper-V (sans SCVMM) pour mettre en place un plan de reprise d’activité (DRP) dans le Cloud Microsoft Azure. Ses articles donnent les étapes pour mettre en œuvre la fonctionnalité :

    • Plan de Reprise d’Activité et Cloud public – Azure Site Recovery et HyperV partie 1
    • Plan de Reprise d’Activité et Cloud public – Azure Site Recovery et HyperV partie 2
    • Plan de Reprise d’Activité et Cloud public – Azure Site Recovery et HyperV partie 3
    • Plan de Reprise d’Activité et Cloud public – Azure Site Recovery et HyperV partie 4
    • 5/9/2015
  • [SCOM 2007 R2/2012] Des erreurs 31551 sont levées quand SCOM essaye de se connecter au Data Warehouse

    Jean-Sébastien DUCHÊNE
    Jean-Sébastien DUCHÊNE

    L’équipe OpsMgr a publié un article dans la base de connaissances concernant toutes les versions de System Center Operations Manager. Le problème survient lorsque le Management Server ne peut se connecter ou communiquer avec le cluster SQL qui héberge le Data Warehouse. Dans cette situation des évènements 31551 sont enregistrés dans le journal d’évènements Operations Manager :

    Failed to store data in the Data Warehouse. The operation will be retried.
    Exception 'SqlException': A network-related or instance-specific error occurred while establishing a connection to SQL Server. The server was not found or was not accessible. Verify that the instance name is correct and that SQL Server is configured to allow remote connections. (provider: SQL Network Interfaces, error: 26 - Error Locating Server/Instance Specified)

    One or more workflows were affected by this.

    Workflow name: Microsoft.SystemCenter.DataWarehouse.CollectEventData
    Instance name: server.Contoso.com
    Instance ID: {8A13A832-776E-096E-32E7-DC479FCD6DBC}
    Management group: SupportGroup

    L’erreur Network Interfaces, error: 26 - Error Locating Server/Instance Specified) survient lorsque la connexion à distance n’est pas activée sur le serveur. Cependant, cette erreur est générée lorsque le client ne peut recevoir de réponse SSRP du SQL Browser. Ce comportement est dû au blocage des communications UDP entre le Management Server et le cluster SQL.

    Pour connaître le détail complet et les éléments de résolution, rendez-vous sur la KB3084547 - Event 31551 when Operations Manager tries to connect to the Data Warehouse database

    • 5/9/2015
  • [Azure/OMS] Un module PowerShell pour l’API OMS Search

    Jean-Sébastien DUCHÊNE
    Jean-Sébastien DUCHÊNE

    L’équipe Azure a publié un module PowerShell à destination d’Azure Automation pour récupérer des informations à partir de l’API de recherche d’Operations Management Suite (OMS). Vous pouvez ainsi utiliser un Hybrid Runbook Worker et l’ARMclient pour se connecter à l’API.

    L’équipe précise que l’API n’est pas fait pour faire des exports en masse de données d’analyse provenant d’OMS. Le but est d’exécuter des requêtes courte et ciblée.

    Plus d’informations sur : https://azure.microsoft.com/blog/2015/08/11/powershell-module-for-the-oms-search-api/

    • 4/9/2015
  • [Azure] Les annonces du 2 Septembre 2015

    Jean-Sébastien DUCHÊNE
    Jean-Sébastien DUCHÊNE

    Microsoft vient de faire des annonces de Septembre 2015 concernant sa plateforme Microsoft Azure. On retrouve notamment :

    • Cloud Foundry on Azure Preview 2 intègre les nouvelles Cloud Foundry et construit sur le framework Bosh-Init.
    • Azure Site Recovery est disponible sur tous les Datacenters (Non gouvernementaux) aux Etats Unis (Central US, North Central US, South Central US, East US2)
    • Extension d’Azure Premium Storage pour les régions Central US, East US, North Europe, East Asia prevue pour la fin de l’année 2015
    • Azure Backup pour sauvegarder en mode IaaS:
      • Support de la sauvegarde des clients Windows 10
      • Support de la sauvegarde de machines virtuelles avec 16 disques de données en plus du disque système
      • Les sauvegarde de machines virtuelles peuvent être gardée jusqu’à 99 ans
      • Support du schéma FGS pour la rétention permettant une configuration flexible des copies de sauvegarde
      • Amélioration de la supervision et des rapports
      • Possibilité de configurer la protection d’une machine virtuelle hors ligne
      • Possibilité d’annuler une sauvegarde ou restauration en cours
      • Stratégies de sauvegarde par défaut
      • Possibilité de restaurer une machine virtuelle vers un compte de stockage au choix
    • Azure SQL Database :
      • Nouveau niveau de haute performance : P4 et P11 permettant une meilleure flexibilité afin de démarrer petit et grossir progressivement
      • Tier basic et premium pour les bases de données élastiques
    • Machines virtuelles de séries GS et réduction des prix de la série D
      • La série GS est une forme de machine virtuelle pour les applications avec un usage intensif de calcule et de stockage. On retrouve des processeurs Intel Xeon E5 v3 et jusqu'à 64TB de stockage qui fournissent plus de 80 000 IOPS. En outre la bande passante réseau est de 20 Gbps.

        Size

        Cores

        Memory

        Max Disk IOPS

        Max Disk Bandwidth

        (MB per second)

        Standard_GS1

        2

        28

        5,000

        125

        Standard_GS2

        4

        56

        10,000

        250

        Standard_GS3

        8

        112

        20,000

        500

        Standard_GS4

        16

        224

        40,000

        1,000

        Standard_GS5

        32

        448

        80,000

        2,000

      • La série D et DS comprennent une réduction de prix de l'ordre de 27%
    • Public Preview d'Azure Service Bus Premium Messaging
    • Disponibilité Générale de Microsoft Advanced Threat Analytics (ATA) : ATA est une solution on-premises pour identifier les attaques de sécurité avancées avant qu’elles ne causent des dommages à l’entreprise.

    • Public Preview de SQL Server 2016 CTP2.3
    • 4/9/2015
  • [SCCM] Un sondage pour la supervision du journal de sécurité des clients

    Jean-Sébastien DUCHÊNE
    Jean-Sébastien DUCHÊNE

    L’équipe ConfigMgr aimerait connaître avoir des informations provenant d’entreprises qui supervisent les journaux de sécurité et d’audit des postes de travail.

    N’hésitez pas à partager votre expérience : http://aka.ms/sccm_sec_management

    • 4/9/2015
  • Brad Anderson parle de Windows 10 (Déploiement, Administration, Sécurité…)

    Jean-Sébastien DUCHÊNE
    Jean-Sébastien DUCHÊNE

    Brad Anderson (Corporate Vice President, Enterprise Client & Mobility, Microsoft) a lancé une série d’articles, de podcasts sur Windows 10 afin de couvrir les thématiques liées au déploiement, l’administration et la sécurité. Au programme, on parle d’Enterprise Mobility Suite (EMS), de System Center Configuration Manager, de Microsoft Intune et bien entendu de Windows 10.

    • The Best Deployment & Management Options for Windows 10
    • Deploying Windows 10 with ConfigMgr
    • Podcast:  Best Practices for Deploying Windows 10
    • Managing Windows 10 with EMS and ConfigMgr
    • Podcast:  Best Practices for Managing Windows 10
    • Identity & Access Management in Windows 10
    • Interview:  Managing and Deploying Windows 10 with EMS & ConfigMgr
    • Video:  Talking with the Windows Team about Deploying & Managing Windows 10
    • Video Endpoint Zone, ep. 10: Deploying & Managing Windows 10!

    Il lance aussi une autre initiative visant à donner la parole à des personnes du monde de l’industrie pendant sa pause déjeuné :

    • Lunch Break, ep. 1: Todd Bishop, Editor & Co-Founder, GeekWire
    • Lunch Break, ep. 2: Todd Bishop, Editor & Co-founder, GeekWire
    • Brad Anderson's Lunch Ep. 3: Scott Guthrie
    • Brad Anderson's Lunch Break, Ep. 4: Scott Guthrie
    • Brad Anderson's Lunch Break, Ep. 5: Kip Kniskern, Part 1
    • 3/9/2015
  • [DPM 2012 R2] Republication de l’Update Rollup 7

    Jean-Sébastien DUCHÊNE
    Jean-Sébastien DUCHÊNE

    Microsoft vient de republier l’Update Rollup 7 de System Center 2012 R2 Data Protection Manager (DPM). Ce dernier comportait un problème où les points de restauration expirés n’étaient pas nettoyés causant l’augmentation des volumes de point de restauration DPM. Le problème est corrigé afin de corriger le script pruneshadowcopiesDpm2010.ps1.

    Si vous aviez déjà installé l’UR7, il vous suffit de réappliquer ce dernier sur le serveur.

    Note : Le numéro de version reste le même.

    Pour télécharger le correctif : https://support.microsoft.com/en-us/kb/3065246

    • 3/9/2015
  • 5 dates pour les TechDays Camps 2015

    Jean-Sébastien DUCHÊNE
    Jean-Sébastien DUCHÊNE

    Microsoft France vient de lancer un événement à destination des IT: Les TechDays Camps 2015. Ces derniers auront lieu sur une journée complète dans 5 villes :

    • Lille : 29 Septembre
    • Lyon : 1er Octobre
    • Toulouse : 6 Octobre
    • Nantes : 8 Octobre
    • Strasbourg : 5 Novembre

    Au programme :

    • Windows 10 en entreprise et mobilité
    • Azure IaaS v2 : Le cloud et le mobile à l’heure du DevOps

    Source : http://blogs.microsoft.fr/technet/techdays-camp-2015-parcours-it-le-programme-et-la-liste-des-villes-en-region.html

    • 3/9/2015
  • [SCOM 2012 R2] Support du Service Pack 1 de SQL Server 2014

    Jean-Sébastien DUCHÊNE
    Jean-Sébastien DUCHÊNE

    Microsoft vient de préciser le support du Service Pack 1 de SQL Server 2014 (Standard ou Enterprise) par System Center 2012 R2 Operations Manager pour sa base de données. Le composant de rapports n’est donc pas concerné. Microsoft ne requiert pas d’Update Rollup particulier mais compte tenu que le support de SQL Server 2014 sans Service Pack nécessitait l’Update Rollup 5, il est recommandé d’installer le dernier Update Rollup.

    Plus d’informations sur : http://blogs.technet.com/b/momteam/archive/2015/08/29/scom-2012-r2-now-offers-additional-support-for-sql-server-2014-sp1.aspx

    • 2/9/2015
  • [EMS/Intune] La gestion des licences et abonnements EMS et Intune sont disponibles dans le portail Office 365

    Jean-Sébastien DUCHÊNE
    Jean-Sébastien DUCHÊNE

    Voici une bonne nouvelle ! Les différents services Cloud offrait trop de portails pour gérer les comptes. Microsoft vient d’annoncer que les portails de gestion des comptes d’Office 365 et Microsoft Intune viennent d’être fusionnés.

    Le portail d’administration Office 365 supporte donc la gestion des abonnements et l’assignement des licences pour Microsoft Intune et l’Enterprise Mobility Suite. Jusqu’au 28 septembre, il est toujours possible d’utiliser le portail de compte Microsoft Intune pour ces opérations.

    Note : Il est toujours possible d’utiliser le portail Azure pour assigner des licences aux utilisateurs via Azure Active Directory.

    Voici les fonctionnalités disponibles dans le portail Office 365 :

    • Activation, modification, renouvellement, annulation et facturation de l’abonnement
    • Configuration et Modification des domaines
    • Administration des utilisateurs et licences ainsi que configuration du rôle administrateur
    • Fonctionnalité Direct Partner incluant l’envoi des offres et invitations de délégation
    • L’état de santé du service
    • Les ouvertures de tickets

    Source : http://blogs.technet.com/b/microsoftintune/archive/2015/09/01/intune-and-ems-subscriptions-now-available-in-the-office-365-portal.aspx

    • 2/9/2015
  • Télécharger et Tester SQL Server 2016 CTP 2.3

    Jean-Sébastien DUCHÊNE
    Jean-Sébastien DUCHÊNE

    Moins de 2 mois après la CTP2.2, Microsoft propose une Community Technology Preview 2.3 (CTP2.3) pour SQL Server 2016. Parmi les nouveautés, on retrouve des améliorations sur les fonctionnalités déjà présentées dans les CTP précédentes.

    Pour rappel, voici les fonctionnalités présentées :

    Database Engine

    • La sécurité des données est omniprésente, en particulier pour les applications critiques.SQL Server a été la base de données avec le moins de vulnérabilités sur ses six dernières années. Pour aider les clients à gérer la sécurité des données et la conformité lors de l'utilisation de SQL Server sur site ou dans le cloud, Microsoft propose Always Encrypted. Sur la base des technologies de Microsoft Research, cette fonctionnalité protège les données locale et en mouvement. SQL Server peut effectuer des opérations sur des données chiffrées. La clé de chiffrement réside avec l'application. Le cryptage et le décryptage de données se produit de façon transparente à l'intérieur de l'application ce qui minimise les modifications qui doivent être apportées à des applications existantes.
    • Stretch Database permet de prendre les avantages du cloud avec des scénarios hybrides en stockant une partie des données dans le cloud comme des données historiques ou des tables très large. Cette technologie unique vous permet d'étirer dynamiquement vos données transactionnelles à Microsoft Azure, afin que vos données opérationnelle est toujours à portée de main, peu importe la taille, et vous bénéficiez du faible coût de Microsoft Azure. Vous pouvez utiliser Always Encrypted avec Stretch Database pour étendre vos données d'une manière plus sûre.
    • Real-time Operational Analytics & In-Memory OLTP : Les clients bénéficieront de la combinaison de l'analyse opérationnelles en temps réel avec des performances transactionnel rapides. Pour In-Memory OLTP, qui permet, aujourd'hui des transactions jusqu'à 30x plus rapide que les systèmes à base de disque, vous allez maintenant être en mesure d'appliquer cette technologie à un nombre significativement plus élevé d'applications. Grâce à ces améliorations, nous introduisons également la capacité unique d'utiliser columnstore en mémoire avec des requêtes 100X plus rapides.
    • Built-in Advanced Analytics, PolyBase et Mobile BI : Pour un aperçu plus approfondi des données, SQL Server 2016 élargit son champ d'application au-delà du traitement des transactions, de l'entreposage de données et de business intelligence pour livrer des analyses avancées comme une charge de travail supplémentaire dans SQL Server avec la technologie éprouvée de Revolution Analytics.
    • Améliorations additionnelles de la sécurité au niveau des lignes et Dynamic Data Masking
    • Amélioration d’AlwaysOn avec plusieurs réplicas synchrones et du load balancing de secondaires
    • Support natif de JSON

    Reporting Services

    • Changement du moteur de rendu pour prendre en compte les navigateurs modernes.
    • Intégration d'un thème moderne dans Report Builder

     En outre, c’est aussi SQL Server 2016 Upgrade Advisor Preview qui est proposé.

    Pour plus d'informations sur :

    • http://blogs.technet.com/b/dataplatforminsider/archive/2015/09/02/introducing-sql-server-2016-community-technology-preview-2-3.aspx
    • http://blogs.msdn.com/b/sqlrsteamblog/archive/2015/09/02/what-s-new-in-reporting-services-in-sql-server-2016-ctp-2-3.aspx

    Vous pouvez faire des retours via Connect.

    Télécharger

    • SQL Server 2016 CTP2.3
    • Microsoft® SQL Server® 2016 CTP2.3 Report Builder
    • 1/9/2015
  • [SCOM 2007 R2/2012] L’import de Management Pack Office 365 engendre l’erreur "Connection to EndPoint Service failed"

    Jean-Sébastien DUCHÊNE
    Jean-Sébastien DUCHÊNE

    Microsoft a publié un article dans la base de connaissances concernant System Center Operations Manager (2007 R2/2012/2012 SP1) et l’import du Management Pack Office 365. Ce dernier renvoie le message :

    Connection to EndPoint Service failed

    Ce message survient si le Management Server ne peut accéder à l’API Office 365. Ceci peut survenir si le trafic est bloqué par un firewall.

    Plus d’informations sur la KB3026285 "Connection to EndPoint Service failed" error after you import the Office 365 Management Pack for Operations Manager

    • 1/9/2015
  • Un projet de scripts pour faciliter le déploiement d’Office pour Office 365

    Jean-Sébastien DUCHÊNE
    Jean-Sébastien DUCHÊNE

    Un projet GitHub a été ouvert pour créer des scripts de déploiement d’Office à destination des IT Pro. Les scripts sont fournis sans support de la part de Microsoft mais ont été testés par de nombreuses personnes. On retrouve ainsi :

    • Copy-OfficeGPOSettings permet aux administrateurs qui changent de version d’Office de maintenir les paramètres de stratégies de groupe existants.
    • Check-DiskSpace est à utiliser avec Excel 2016 pour afficher l’utilisation de l’espace disque disponible avec les nouveaux graphiques de données hiérarchiques.
    • Get-OfficeVersion permet aux administrateurs de requêter la version détaillée d’Office installée sur une machine locale ou distante.
    • Get-ModernOfficeApps donne une vue globale des applications modernes Office installée dans l’entreprise
    • Create-TelemetryEnvironment installe et active l’agent de télémétrie sur des ordinateurs pour donner une vue d’ensemble de l’effort de migration nécessaire.

    Accéder au projet Office IT Pro Deployment Scripts GitHub

    Source : https://blogs.office.com/2015/08/19/introducing-the-office-it-pro-deployment-script-project/

    • 31/8/2015
  • [Azure Backup] Mise à jour importante pour éviter des erreurs d’authentification sur les prochaines sauvegardes

    Jean-Sébastien DUCHÊNE
    Jean-Sébastien DUCHÊNE

    Microsoft a publié un article dans la base de connaissances concernant son service de sauvegarde dans le cloud : Azure Backup. Cet article informe d’une mise à jour importante sur le service Azure Backup qui requiert la mise à jour de l’agent Azure Backup en version 2.0.8719.0 ou plus. Si vous utilisez DPM, vous devez appliquer l’Update Rollup 6 de DPM 2012 R2.

    Dans le cas contraire, vous recevez le message d’erreur suivant :

    A server registration certificate was not available to authenticate this server with the backup service. Ensure that you signed in with an administrator account and try again. If the issue persists, register the server again.

    En outre, Microsoft annonce que les anciens agents Azure Backup utilise une version de l'API de stockage qui engendre des echecs de sauvegarde.

    Plus d’informations sur la KB3080243 : Mandatory update for Azure Backup to avoid an authentication error for ongoing backups

    Source : http://azure.microsoft.com/fr-fr/blog/mandatory-update-for-azure-backup-agent/

    • 31/8/2015
  • [SCCM 2012 SP2/R2 SP1] Le déblocage d’un périphérique bloqué avec l’accès conditionnel prend un certain temps

    Jean-Sébastien DUCHÊNE
    Jean-Sébastien DUCHÊNE

    Microsoft a publié un correctif pour un problème qui touche System Center 2012 Configuration Manager SP2/R2 SP1. Vous pouvez expérimenter des problèmes de performances ou bug :

    • Problème de performance : Après avoir active et déployer l’accès conditionnel et que des périphériques sont enregistrés et conformes avec des stratégies de conformité. Les tests de performance révèlent un délai de 10 minutes pour débloquer un périphérique avant qu’il puisse recevoir des emails. Le déblocage du périphérique survient quand le message de conformité est reçu par le canal de communication rapide. Ce traitement a des dépendances qui engendrent des délais. La mise à jour supprime la dépendance sur les données et obtient ainsi les données depuis le message de conformité directement. Ceci réduit le temps de déblocage à moins d’une minute.
    • Si vous configurez l’accès conditionnel lors de la synchronisation partiel ou complète du connecteur exchange, il y a un très rare bug qui peut survenir empêchant les stratégies d’accès conditionnel de s’appliquer. Une connexion SQL partagé peut empêcher la stratégie d’accès conditionnel d’être écrite dans SQL. La mise à jour verrouille la connexion SQL lors de l’activation de l’accès conditionnel.

    Pour plus d’informations et obtenir le correctif, rendez-vous sur la KB3079897 : Conditional Access is slow to unblock devices for email access in System Center Configuration Manager

    • 30/8/2015
<>
2026 - MicrosoftTouch
Site indépendant de passionnés
La communauté fournit le site et le contenu "tels quels" et ne donne aucune garantie quant au site et à ses contenus.
Le contenu est l'entière propriété de l'auteur. Son plagiat vous expose à des poursuites.

Powered by VERINT