
Microsoft vient d’annoncer la mise à disposition d’un nouvel ensemble de fonctionnalités pour Microsoft Intune.
Les fonctionnalités suivantes sont ajoutées :
Enregistrement des périphériques
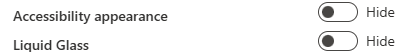
- [Apple] Ignorer les nouveaux volets de l’Assistant de configuration Apple lors de l’inscription. Microsoft Intune intègre désormais les de sauter sur l’Assistant de configuration d’Apple OS 27 les pages Liquid Glass et Accessibility Appearance dans les profils d’inscription automatisée des appareils (ADE). Vous pouvez masquer ces volets afin de réduire les interactions de configuration et d’offrir une expérience d’inscription plus cohérente sur les iPhone, iPad et Mac pris en charge. S’applique à iOS/iPadOS et macOS.
Gestion du périphérique
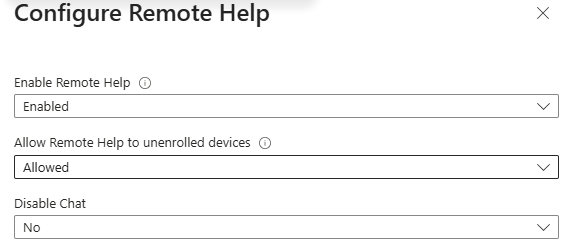
- [Windows] Sessions Remote Help sans surveillance sur les appareils Windows. Microsoft Intune prend désormais en charge les sessions Remote Help sans surveillance sur les appareils Windows physiques. Les agents du support habilités peuvent se connecter à un appareil distant avec leurs propres informations d’identification, sans que l’utilisateur soit présent ou doive intervenir, puis afficher et contrôler l’appareil pour résoudre les incidents et réaliser les tâches de support à distance.
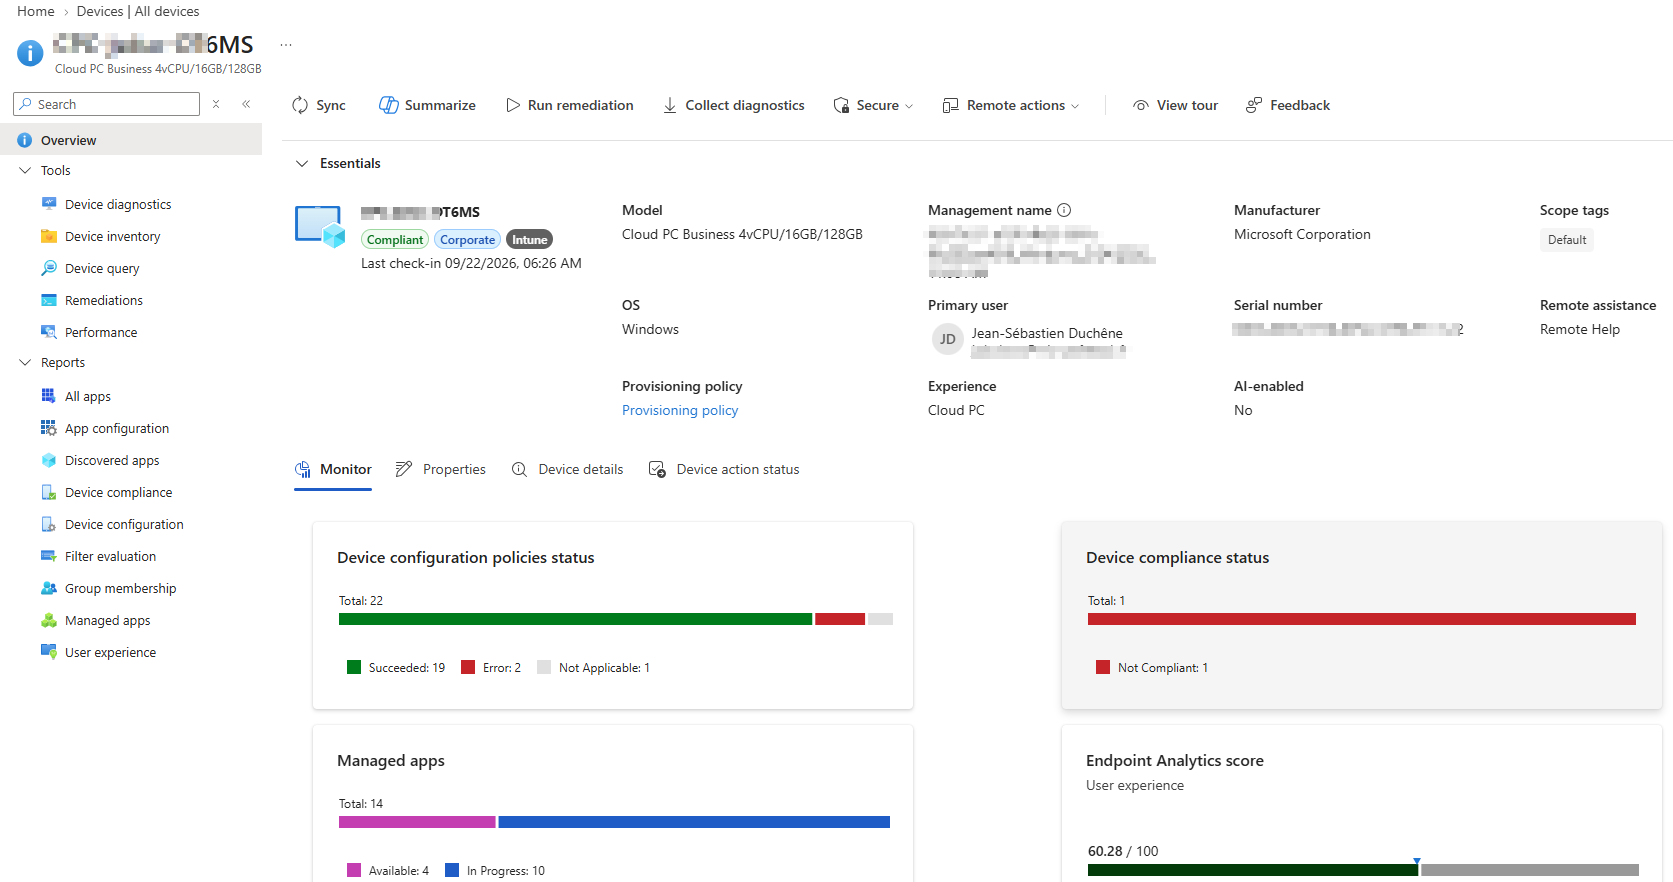
- [Général] Nouvelle page d’appareil unique dans le centre d’administration Intune. La nouvelle page d’appareil unique est activée par défaut pour l’ensemble des clients ; le commutateur « Preview new device view » permet de revenir à la page d’origine. Elle regroupe les propriétés de l’appareil, son activité, les outils et les rapports : modification du nom de gestion, de l’utilisateur principal ou de la catégorie via Propriétés > Modifier, informations matérielles et système sous l’onglet Détails de l’appareil (anciennement Matériel), actions regroupées dans les menus Actions à distance, Sécuriser et Supprimer les données, état des actions et des corrections (Remediations), et étiquettes d’étendue.
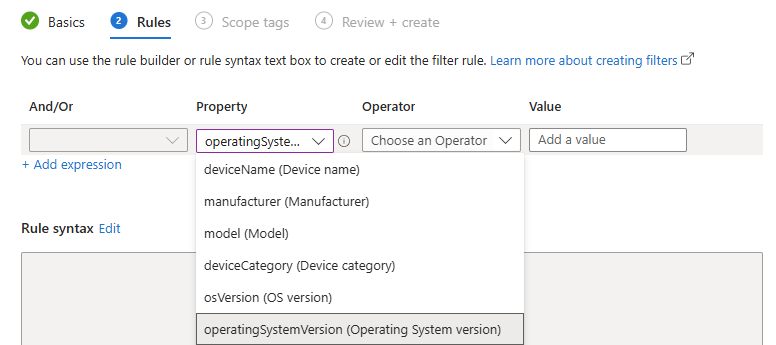
- [Général] Disponibilité générale de la propriété de version du système d’exploitation dans les filtres d’affectation. La propriété operatingSystemVersion est désormais en disponibilité générale pour les appareils gérés et les applications gérées. Elle permet de créer des règles de filtre ciblant les affectations d’applications et de stratégies sur les appareils exécutant une version ou une plage de builds spécifique, par exemple pour piloter une configuration sur une build récente avant un déploiement large, ou exclure les appareils non encore mis à jour. Les règles se construisent avec l’éditeur de règles ou la zone de syntaxe, et les affectations existantes continuent de fonctionner sans modification.
- [Apple] Collecte de journaux de diagnostic enrichis sur les appareils Apple supervisés. Microsoft Intune prend désormais en charge l’action Enhanced Logging d’Apple sur les appareils supervisés exécutant une version de système compatible. Les administrateurs peuvent démarrer une session de collecte de journaux de diagnostic AppleCare à l’aide d’un jeton fourni par AppleCare et suivre l’état remonté par l’appareil via Declarative Device Management, ce qui évite d’avoir à coordonner une collecte manuelle avec l’utilisateur.
- [Android] Inventaire SIM étendu pour les appareils Android d’entreprise. Microsoft Intune expose désormais un inventaire SIM étendu pour les appareils Android Enterprise d’entreprise : EID, plusieurs ICCID et état d’activation. Ces informations sont visibles sous Appareils > Tous les appareils > sélectionner un appareil > Matériel, et l’ICCID remonté permet d’identifier la bonne eSIM pour une action de suppression. La remontée de l’EID nécessite Android 13 ou ultérieur, l’inventaire complet Android 15 ou ultérieur. S’applique à Android Enterprise (COBO, COSU, COPE).
- [Android] Activation d’une eSIM sur un appareil Android d’entreprise. Microsoft Intune prend désormais en charge l’activation d’une eSIM appareil par appareil pour les appareils Android Enterprise d’entreprise exécutant Android 15 ou ultérieur. Activez « Preview new device view », sélectionnez l’appareil, puis choisissez Activer l’eSIM et saisissez le code d’activation de l’opérateur. Intune transmet la demande sans la bloquer au préalable en fonction de la capacité de slot eSIM remontée et affiche les erreurs renvoyées par Google. Les appareils personnels avec profil professionnel ne sont pas pris en charge. S’applique à Android Enterprise (COBO, COSU, COPE).
- [Android] Suppression d’une eSIM individuelle sur un appareil Android d’entreprise. Il est désormais possible de supprimer une seule eSIM d’un appareil Android Enterprise d’entreprise sans effacer celui-ci. Activez « Preview new device view », sélectionnez l’appareil, copiez l’ICCID de l’eSIM depuis l’inventaire, puis choisissez Supprimer l’eSIM et saisissez l’ICCID. L’action est prise en charge sur les appareils entièrement gérés et dédiés sous Android 15 ou ultérieur, et sur les appareils avec profil professionnel sous Android 17 ou ultérieur. S’applique à Android Enterprise (COBO, COSU, COPE).
- [Android] Choix de conserver ou de supprimer les eSIM lors de l’effacement d’un appareil. Microsoft Intune permet désormais de choisir si les eSIM sont conservées ou supprimées lors de l’effacement d’un appareil Android Enterprise d’entreprise. Activez « Preview new device view », sélectionnez l’appareil puis Effacer : par défaut l’effacement conserve les eSIM, l’option de suppression devant être sélectionnée explicitement. Les appareils personnels avec profil professionnel ne sont pas pris en charge. S’applique à Android Enterprise (COBO, COSU, COPE).
- [Android] Inventaire des appareils personnels avec profil professionnel. Microsoft Intune prend désormais en charge l’inventaire des appareils Android Enterprise personnels avec profil professionnel gérés par l’API Android Management. Ces appareils sont visibles depuis la page Inventaire de l’appareil, aux côtés des appareils d’entreprise dans l’Explorateur de ressources, et peuvent être interrogés via Multi-Device Query. Les données d’inventaire constituent un sous-ensemble de celles des appareils d’entreprise : l’IMEI, l’ICCID et l’adresse MAC ne sont pas disponibles. S’applique à Android Enterprise (profil professionnel personnel via AMAPI).
Configuration du périphérique
- [Android] Configuration du délai d’extinction de l’écran sur les appareils Android d’entreprise. Microsoft Intune prend désormais en charge le paramètre « Screen timeout » dans le catalogue de paramètres Android Enterprise, qui définit le nombre de secondes avant l’extinction de l’écran. Il se configure sous Appareils > Gérer les appareils > Configuration > Créer > Nouvelle stratégie > Android Enterprise > Catalogue de paramètres. La valeur doit rester inférieure ou égale au délai de verrouillage de l’écran. S’applique aux appareils entièrement gérés et dédiés sous Android 9 et ultérieur, et aux appareils d’entreprise avec profil professionnel sous Android 15 et ultérieur.
- [Android] Verrous distincts pour l’appareil et le profil professionnel. Le paramètre « Block one lock for device and work profile » est désormais disponible dans le catalogue de paramètres Android Enterprise : défini sur True, il impose des verrous distincts pour l’appareil et pour le profil professionnel au lieu d’un verrou commun. Il doit être activé après avoir configuré une exigence de mot de passe pour le profil professionnel ; la valeur par défaut, False, autorise un verrou commun. Pris en charge à partir d’Android 9. S’applique à Android Enterprise (COPE).
- [Android] Limitation de la durée pendant laquelle un profil professionnel peut rester désactivé. Le paramètre « Number of days work profile is allowed to be switched off » du catalogue de paramètres Android Enterprise permet de limiter la durée pendant laquelle un profil professionnel reste désactivé. Indiquez le nombre maximal de jours, avec un minimum de trois, ou saisissez 0 pour désactiver la restriction ; aucune limite supérieure n’est documentée. S’applique à Android Enterprise (COPE).
- [Android] Suppression des eSIM lors d’un effacement via une stratégie du catalogue de paramètres. Le paramètre « Remove all eSIMs during a device wipe » est désormais disponible dans le catalogue de paramètres Android Enterprise. Défini sur True, il demande la suppression de toutes les eSIM lorsqu’un appareil d’entreprise est effacé pendant que la stratégie s’applique. La valeur par défaut, False, ne demande pas cette suppression, même si le système d’exploitation peut malgré tout supprimer les eSIM lorsque cela est nécessaire. Pris en charge à partir d’Android 15. S’applique à Android Enterprise (COBO, COSU, COPE).
- [Apple] Nouvelles options dans le catalogue de paramètres Apple. Microsoft Intune prend désormais en charge de nouvelles options du catalogue de paramètres destinées aux tests sur les bêtas d’OS 27, couvrant des domaines de Declarative Device Management tels que App Settings, Web Content Filter et Siri Settings pour iOS/iPadOS et macOS. Elles se configurent sous Appareils > Gérer les appareils > Configuration > Créer > Nouvelle stratégie > iOS/iPadOS ou macOS > Catalogue de paramètres, et permettent de tester en amont les prochains contrôles de gestion Apple. S’applique à iOS/iPadOS et macOS.
- [Android] Maintien de l’écran allumé pendant la charge. Le catalogue de paramètres propose désormais une option permettant de garder l’écran allumé pendant la charge sur les appareils Android entièrement gérés et dédiés. Sélectionnez un ou plusieurs modes — secteur (AC), USB ou sans fil — pour définir quand l’écran reste allumé. Les modes AC et USB sont pris en charge à partir d’Android 6.0, la charge sans fil à partir d’Android 8.1. Aucun mode n’est sélectionné par défaut. S’applique à Android Enterprise (COBO, COSU).
- [Windows] Nouveaux paramètres de stratégie pour Windows. De nouvelles options sont disponibles dans le catalogue de paramètres Windows à la suite de plusieurs actualisations de modèles d’administration. Parmi les principales : les contrôles « Turn on Protected Mode » pour les zones de sécurité Internet Explorer, les nouvelles stratégies Microsoft Edge issues de l’actualisation du modèle Edge 150, et l’option « Disconnect if a Remote Desktop Services session when no smart card is present » pour l’ouverture de session interactive. Les modèles Microsoft Office ont également reçu de nouveaux paramètres.
Sécurité du périphérique
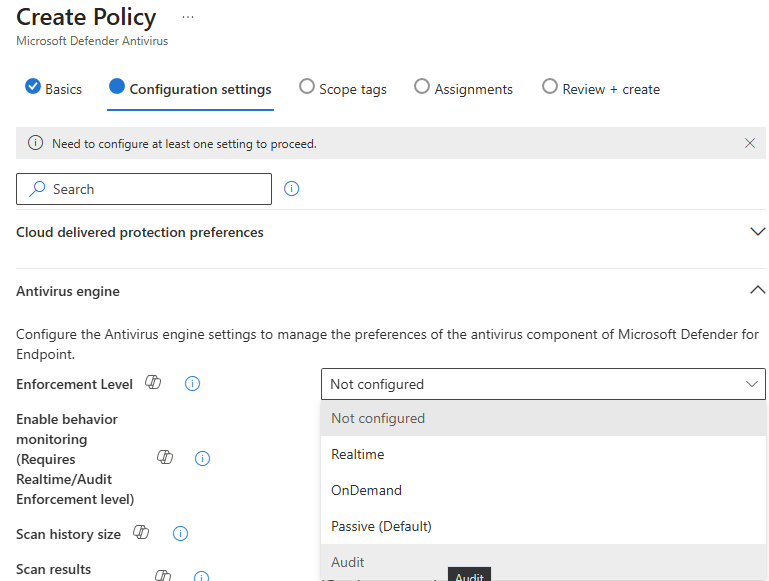
- [Linux] Mode Audit pour le modèle Microsoft Defender Antivirus pour Linux. Le modèle Microsoft Defender Antivirus pour Linux, intégré à la stratégie Antivirus de sécurité des points de terminaison, propose désormais une valeur « Audit » pour le paramètre Enforcement level. Dans ce mode, le moteur antivirus détecte les menaces en temps réel mais ne les corrige pas automatiquement : les détections sont remontées sous forme d’alertes dans le portail Microsoft Defender, sans mise en quarantaine des fichiers malveillants. Ce mode offre une visibilité sur le paysage des menaces avant l’activation de la protection complète. Pris en charge pour les appareils gérés par Intune et pour ceux gérés uniquement via Microsoft Defender for Endpoint (MDE attach).
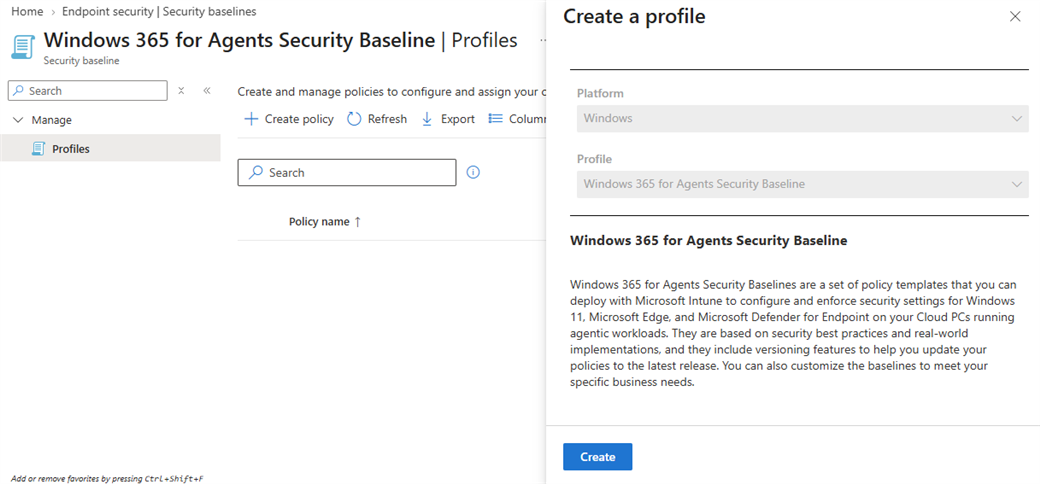
- [Windows] Base de référence de sécurité Windows 365 for Agents. Microsoft Intune propose désormais une base de référence de sécurité pour les Cloud PC Windows 365 for Agents. Les administrateurs peuvent déployer et personnaliser des paramètres recommandés, appliqués au périphérique, pour Windows 11, Microsoft Edge et Microsoft Defender for Endpoint, afin d’établir une posture de sécurité cohérente pour les charges de travail agentiques. S’applique aux Cloud PC Windows 365 for Agents exécutant Windows 11 et ultérieur.
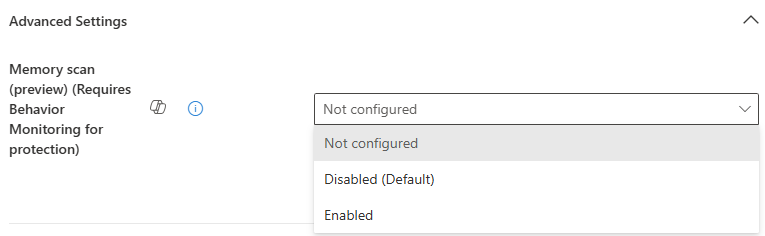
- [Linux] Paramètre d’analyse de la mémoire pour Microsoft Defender Antivirus sur Linux. Microsoft Intune prend désormais en charge un paramètre d’analyse de la mémoire dans le modèle Microsoft Defender Antivirus des stratégies antivirus de sécurité des points de terminaison pour Linux. Vous pouvez gérer le comportement d’analyse de la mémoire sur les appareils Linux gérés via la gestion des paramètres de sécurité Microsoft Defender for Endpoint, pour un contrôle plus fin de la façon dont Defender inspecte la mémoire de vos points de terminaison Linux.
Gestion des applications
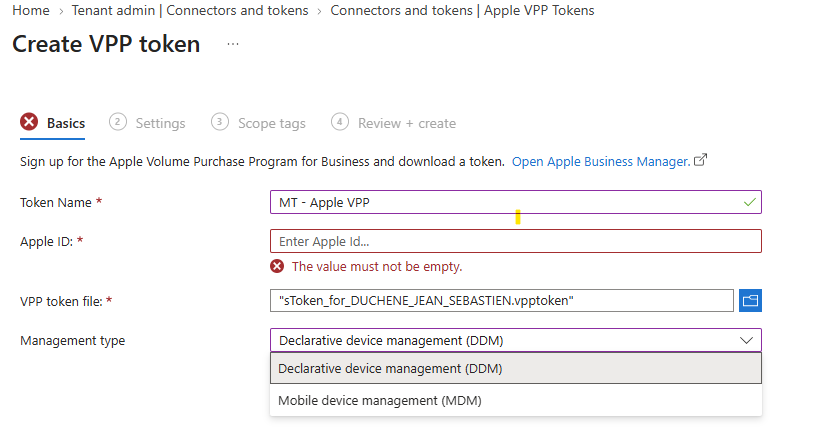
- [Apple] Declarative Device Management pour les applications du programme d’achat en volume Apple. Microsoft Intune prend désormais en charge Declarative Device Management (DDM) d’Apple pour les applications requises du programme d’achat en volume (VPP) sur les appareils exécutant iOS/iPadOS 17.2 et ultérieur et macOS 26 et ultérieur. En basculant le type de gestion sur DDM lors du chargement d’un nouveau jeton VPP, vous déployez et configurez les applications selon le modèle par stratégie d’Apple : efficacité de distribution améliorée, état des applications en temps réel et nouveaux paramètres par application, comme les mises à jour automatiques. S’applique à iOS/iPadOS et macOS.
- [Général] Nouvelles applications protégées disponibles pour Microsoft Intune :
- Notion (Notion Labs)
- Superhuman Mail (Superhuman Labs)
- Calven (Calven Pty Limited)
- Heijmans (Heijmans)
- Notability (Ginger Labs, Inc.) — iOS
- Ben for Intune (Thanks Ben Ltd)
- SDP - On Premises | Intune (Zoho Corporation)
Plus d’informations sur : What's new in Microsoft Intune | Microsoft Learn